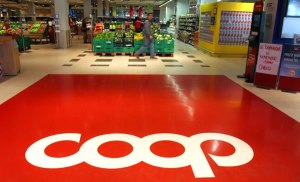
Frigoriferi manomessi a distanza, congelatori che iniziano a sbrinarsi e prodotti alimentari da gettare. L’attacco hacker ai supermercati ha colpito anche la Sicilia, coinvolgendo almeno venti punti vendita tra Palermo, Catania, Ragusa e Trapani. I criminali informatici sono riusciti a intervenire sui sistemi che regolano le temperature degli impianti di refrigerazione, compromettendo la conservazione degli alimenti e provocando danni economici. Gli episodi si sono verificati nella giornata di lunedì 2 novembre, nell’ambito di una serie di attacchi che ha interessato anche altre regioni italiane e diversi Paesi europei. Gli investigatori stanno cercando di individuare i responsabili e verificare l’esistenza di collegamenti tra le intrusioni. La polizia postale ha avviato indagini per far luce sugli attacchi cyber.
Attacco hacker in Sicilia, colpiti i supermercati Coop e Decò
Tra le aziende coinvolte figura il Gruppo Radenza, che gestisce supermercati Coop nell’Isola. Giuseppe Spadaro, direttore generale del gruppo, ha confermato all’ANSA che almeno tre punti vendita a Catania e uno a Palermo hanno subito l’attacco. L’intrusione informatica è avvenuta intorno alle 4 del mattino. I sistemi di controllo dei frigoriferi sono stati alterati, provocando lo sbrinamento dei congelatori e rendendo inutilizzabili numerosi prodotti surgelati. L’azienda è stata costretta a eliminare molti chili di alimenti, con perdite economiche stimate in diverse migliaia di euro. Al “Corriere della Sera”, Spadaro ha spiegato che i tecnici sono riusciti a individuare le apparecchiature compromesse e a disattivarle. “Gli hacker hanno trovato alcuni nostri dispositivi vulnerabili”, ha detto, “stiamo ancora cercando di capire perché non fossero sicuri, forse per un difetto di cui non eravamo a conoscenza”.
Arena: “Hacker entrati in Ip frigoriferi”
Gli attacchi non hanno interessato soltanto i negozi Coop. Segnalazioni sono arrivate anche da alcuni supermercati Decò. Giovanni Arena, amministratore delegato del gruppo e delegato responsabile di Federdistribuzione per la Sicilia, ha parlato di una ventina di punti vendita coinvolti, distribuiti tra quattro province. “Attraverso i call center, che si occupano del sistema di telegestione e monitoraggio degli impianti di refrigerazione, sono riusciti ad accedere ai parametri di controllo modificando le temperature di conservazione degli alimenti. Il comune denominatore è stato l’accesso diretto tramite gli IP dei frigoriferi”, ha spiegato. “È successo in maniera diffusa in diverse realtà della grande distribuzione organizzata siciliana e al momento abbiamo notizia di circa 20 punti vendita coinvolti. Molti gruppi non sono stati violati perché dotati di sistemi di sicurezza avanzati e aggiornati”, ha aggiunto.
Il gruppo Arena, con oltre 190 punti vendita tra le insegne Decò e SuperConveniente, sarebbe stato solo parzialmente coinvolto dalle violazioni informatiche agli impianti. “Come gruppo non siamo stati interessati direttamente poiché la violazione ha riguardato tre punti vendita appartenenti al canale del nostro franchising, gestiti da singoli operatori che non hanno seguito i protocolli di sicurezza previsti”, ha riferito. Per le attività commerciali coinvolte, il problema principale riguarda la perdita dei prodotti conservati nei congelatori. Quando le temperature vengono alterate, infatti, la merce può deteriorarsi e non essere più idonea alla vendita.
Come hanno fatto gli hacker a spegnere i frigoriferi
Per provocare i malfunzionamenti non è stato necessario entrare fisicamente nei supermercati. Gli aggressori hanno sfruttato i collegamenti internet dei sistemi che consentono di controllare da remoto frigoriferi e congelatori industriali, modificandone le impostazioni. Queste tecnologie permettono alle aziende di monitorare gli impianti e intervenire a distanza, ma possono diventare vulnerabili quando i software non sono adeguatamente protetti o aggiornati. Violato anche il sistema Vpn dei supermercati Conad.
Un precedente significativo si era verificato in Francia a metà ottobre, quando alcuni criminali informatici erano riusciti a modificare le temperature dei frigoriferi attraverso un software sviluppato dalla società danese Danfoss. In quel caso erano state sfruttate vulnerabilità presenti in versioni non aggiornate del sistema. Le principali catene italiane della grande distribuzione hanno dichiarato di non utilizzare quel software. Resta tuttavia il problema della sicurezza di tecnologie analoghe, utilizzate per la gestione a distanza degli impianti.
Intrusioni anche in Europa e in altre regioni italiane
Lunedì 2 novembre sono state registrare intrusioni informatiche anche in Emilia-Romagna e Toscana. Fuori dall’Italia sono stati coinvolti supermercati in Belgio, Lussemburgo, Irlanda, Paesi Bassi, Estonia, Finlandia e Svezia. Il commissario europeo all’Agricoltura, Christophe Hansen, ha definito quanto accaduto un “tentativo deliberato di interrompere la nostra catena di approvvigionamento alimentare e di minare la fiducia dei consumatori”. Non è stato ancora stabilito se tutti gli episodi siano riconducibili agli stessi responsabili.
Attacchi hacker ai supermercati, le indagini
La vicenda è arrivata all’attenzione del governo italiano. Per martedì 3 novembre, il sottosegretario alla presidenza del Consiglio con delega alla Sicurezza, Alfredo Mantovano, ha convocato una riunione a Palazzo Chigi dedicata agli attacchi informatici. È previsto anche un confronto tecnico tra l’Agenzia per la cybersicurezza nazionale (ACN) e i rappresentanti delle aziende della grande distribuzione e della filiera alimentare.
Leggi anche

Il COPASIR, il Comitato parlamentare per la sicurezza della Repubblica, ha inoltre programmato un’audizione del direttore dell’AISI, Bruno Valensise, mentre per mercoledì 4 novembre è prevista quella del direttore dell’ACN, Andrea Quacivi. La polizia postale e gli specialisti della cybersicurezza stanno verificando la provenienza degli attacchi e gli eventuali collegamenti internazionali. Tra le ipotesi esaminate figura anche quella di un’operazione riconducibile ai cosiddetti attacchi ibridi, ma non ci sono al momento elementi certi per attribuire le intrusioni alla Russia o ad altri Stati.
Supermercati siciliani, quali rischi per la sicurezza degli alimenti
Quanto accaduto anche nei supermercati di Palermo, Catania, Ragusa e Trapani mette in evidenza un problema che riguarda l’intera filiera della distribuzione alimentare. La protezione dei frigoriferi industriali non dipende esclusivamente dai sistemi informatici dei negozi. Un ruolo importante è svolto anche dalle aziende che producono e installano le apparecchiature, dai fornitori dei software e dalle imprese incaricate della manutenzione. Un dispositivo vulnerabile può quindi diventare un punto di accesso per compromettere il funzionamento degli impianti. L’ACN ha invitato le aziende della grande distribuzione a controllare la sicurezza dei propri sistemi e dei collegamenti informatici con i fornitori esterni.